
Tagesklinik setzte sich Hackern aus
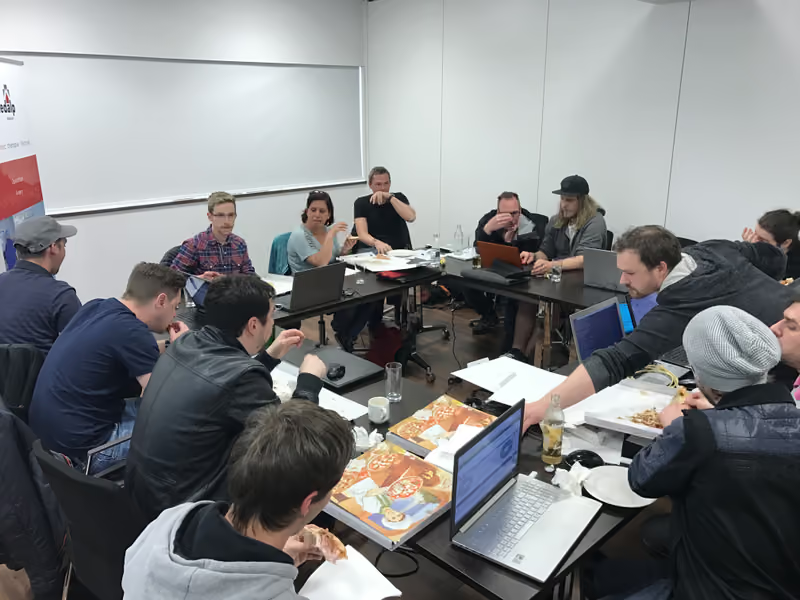
Die medalp ließ ihr digitales Netz von Profis überprüfen. Sensible Daten blieben sicher vor den Studenten.
Mils b. Imst –Wie wirkt sich ein Hacker-Angriff auf eine medizinische Einrichtung aus und wie gut ist man darauf vorbereitet? Kürzlich hat der Leiter der IT-Abteilung in der medalp, Martin Hechenblaickner, ein Team des IT-Kollegs Imst eingeladen, die Tagesklinik zu hacken. Keine Standardüberwachung, sondern ein Angriff auf das Netzwerk der medalp, ohne dabei natürlich den Tagesbetrieb zu beeinträchtigen – das war die Vorgabe, die das 15-köpfige Team unter Alexander Scharmer und Johannes Valentini erhielt.
Als vor 15 Jahren die medalp gegründet wurde, gab es gerade einmal zwei Computer in der Tagesklinik. Und das Internet war zwar den Kinderschuhen entwachsen, aber allgegenwärtiges WLAN noch unvorstellbar. Mittlerweile sind in der medalp rund 100 Computer im Einsatz. „Viele Anwendungen sind ohne Internet nicht mehr vorstellbar“, weiß medalp-Chef Alois Schranz. Und die Patienten sind natürlich zuhauf mit ihren Handys im Netz. Bei allem Komfort haben die digitalen Werkzeuge auch ihre Besonderheiten, wenn es um sensible Patientendaten geht.
Nach einem Rundgang durch das Haus ging’s ans Werk. „Die Fachdiskussionen unter den Stundenten und ein Kabelwerk zwischen den vielen Notebooks im Seminarraum ließen bereits am Beginn ahnen, dass hier nicht nur ein paar Stichproben gemacht werden“, schildert medalp-Kommunikationsleiter Stefan Schranz.
Jeder Student hatte einen speziellen Teilbereich zu überprüfen. Die Studierenden des vierten Semesters des IT-Kollegs in Imst hatten den Auftrag, ein IT-Sicherheitsaudit durchzuführen. Dabei folgten kontrollierte Angriffe auf Firewalls, Webserver, Datenbanken und WLAN. Ebenso wurde mit so genannten „Social Engineering“-Techniken das Sicherheitsbewusstsein der Mitarbeiter getestet. Mit viel Engagement der Studierenden konnte letztlich unter Beweis gestellt werden, dass sich die intensive Vorbereitung lohnen würde. In Anwesenheit von Führungskräften und IT-Verantwortlichen seitens der medalp folgte der abschließende Befund.
Stefan Schranz fasst die wichtigsten Erkenntnisse des „Hacking-Day“ zusammen: „In die Patientendaten sind sie nicht hineingekommen, von außen drangen sie auch nicht in das Netz und die OP-Systeme vor.“ Allerdings wurde das Gäste-WLAN schnell gehackt. Das Resümee der medalp lautet: „Wir sind sehr sicher. Aber die letzten 20 Prozent Sicherheit würden so viel Zeit und Geld kosten, dass die Kosten-Nutzen-Rechnung nicht aufgeht“, teilt Stefan Schranz mit.
Medalp-Chef Alois Schranz nimmt die Aktion jedenfalls zum Anlass, ein Frühjahrsprojekt zu startet: Angesichts der immer stärker digitalisierten Medizin „wollen wir unser Haus anschauen, ob wir auch untersuchen und operieren können, wenn nur noch das Dieselaggregat läuft“. (TT, pascal)
Kommentare